Domain data-development.de kaufen?
Wir ziehen mit dem Projekt
data-development.de um.
Sind Sie am Kauf der Domain
data-development.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain data-development.de kaufen?
Wie kann ich try und catch verwenden, um Ausnahmen in C++ zu behandeln?
In C++ können Sie try und catch verwenden, um Ausnahmen zu behandeln. Zuerst umschließen Sie den Code, der eine Ausnahme auslösen könnte, mit einem try-Block. Innerhalb des try-Blocks können Sie dann mit Hilfe von throw eine Ausnahme auslösen. Im catch-Block können Sie dann die spezifische Ausnahmeart angeben, die behandelt werden soll, und entsprechenden Code schreiben, um mit der Ausnahme umzugehen. Wenn eine Ausnahme geworfen wird, wird der entsprechende catch-Block ausgeführt. **
Worin unterscheiden sich c, c, c und c?
Es tut mir leid, aber ich kann deine Frage nicht beantworten, da du keine spezifischen Begriffe genannt hast. Bitte gib mir mehr Informationen, damit ich dir weiterhelfen kann. **
Ähnliche Suchbegriffe für C-C-Catch
Top-Angebote
Produkte zum Begriff C-C-Catch:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seacord, Robert C.: Effective CEffective C , An Introduction to Professional C Programming , > , Erscheinungsjahr: 20200825, Produktform: Kartoniert, Autoren: Seacord, Robert C., Seitenzahl/Blattzahl: 272, Themenüberschrift: COMPUTERS / Programming Languages / C, Keyword: arithmetic;computer systems;writing secure code;learn coding;think like a programmer;debugging;computer science;developer;algorithms;clean code;computer programming;coding;code;C programming book;C programming language;C Programming;C language;c++ programming;writing a c compiler;computers;computer;technology;algorithm;c programming;tech;coding for beginners;computer books;programmer gifts;computer programmer gifts;programming;security;languages;cyber;legal;cryptography;networking;design;script, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~Englische Bücher / Naturwissenschaften~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Imprint-Titels: No Starch Press, Warengruppe: HC/Programmiersprachen, Fachkategorie: Softwaretests und Prüfsoftware, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 233, Breite: 179, Höhe: 20, Gewicht: 535, Produktform: Kartoniert, Genre: Importe, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Fragen zu Ragemp JavaScript oder C Development?
Ja, ich kann Ihnen bei Fragen zu Ragemp JavaScript oder C Development helfen. Was genau möchten Sie wissen? **
-
Was ist der Unterschied zwischen "c c c"?
"C c c" ist eine Abfolge von drei Buchstaben, wobei das erste ein Großbuchstabe und die beiden folgenden Kleinbuchstaben sind. Es könnte sich um eine Abkürzung oder ein Akronym handeln, dessen Bedeutung von Kontext abhängig ist. Ohne weitere Informationen ist es jedoch schwierig, den genauen Unterschied zu bestimmen. **
-
Was ist der Unterschied zwischen C, C++ und C#?
C ist eine Programmiersprache, die sich auf die Grundlagen der Programmierung konzentriert und eine hohe Leistung bietet. C++ baut auf C auf und erweitert es um objektorientierte Programmierung und weitere Funktionen. C# ist eine moderne Programmiersprache von Microsoft, die auf C++ basiert und speziell für die Entwicklung von Windows-Anwendungen entwickelt wurde. C# bietet auch Funktionen für die Entwicklung von Webanwendungen und mobilen Apps. **
-
Was ist der Unterschied zwischen C, C++ und C#?
C, C++ und C# sind alle Programmiersprachen, die auf der ursprünglichen C-Sprache basieren. C ist eine ältere Sprache, die hauptsächlich für systemnahe Programmierung verwendet wird. C++ ist eine Erweiterung von C, die zusätzliche Funktionen wie Klassen und Objekte für die objektorientierte Programmierung bietet. C# ist eine moderne Sprache, die von Microsoft entwickelt wurde und für die Entwicklung von Windows-Anwendungen und Webanwendungen verwendet wird. **


Wozu dienen System C und Data D?
Es tut mir leid, aber ich kann die Frage nicht beantworten, da mir keine Informationen über System C und Data D vorliegen. Bitte geben Sie weitere Details, damit ich Ihnen weiterhelfen kann. **
Warum heißt hohes C Hohes C?
Hohes C ist ein Markenname für Fruchtsäfte, der seit den 1930er Jahren existiert. Der Name "Hohes C" soll die hohe Qualität und den hohen Gehalt an Vitamin C in den Säften betonen. Die Verwendung des Buchstabens "C" im Namen kann daher als Anspielung auf das Vitamin C interpretiert werden. Darüber hinaus soll der Name auch eine Assoziation mit Frische und Gesundheit hervorrufen. Letztendlich wurde der Name vermutlich gewählt, um die positiven Eigenschaften der Säfte zu kommunizieren und sie von anderen Produkten abzuheben. **
Top-Angebote
Produkte zum Begriff C-C-Catch:
-
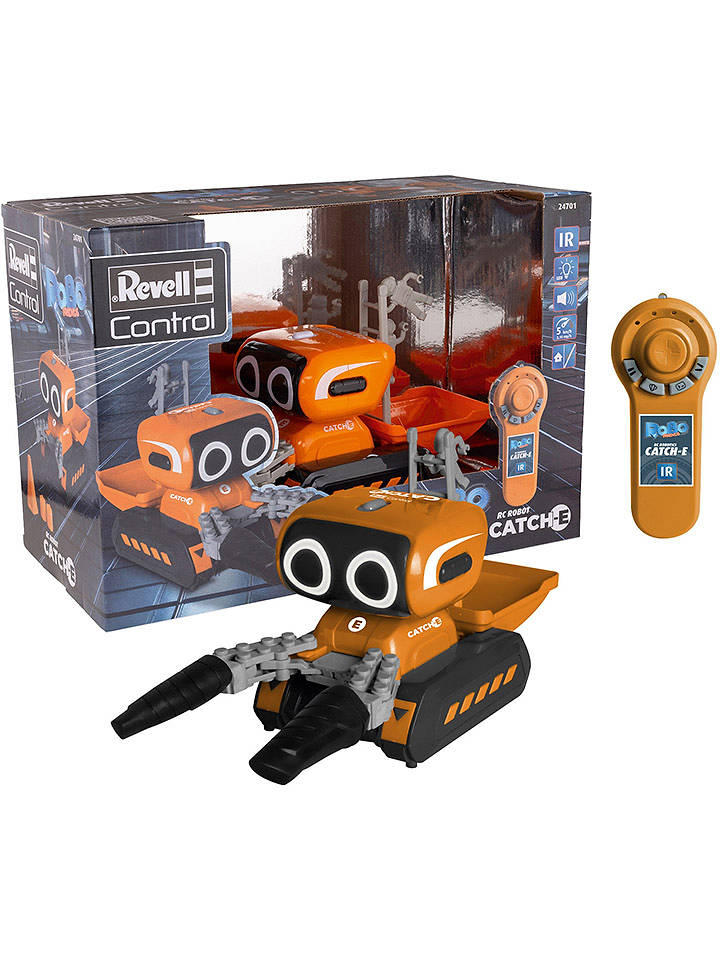
Revell R / C Roboter "Catch-E" - ab 6 Jahren - onesizeR / C Roboter "Catch-E" - ab 6 Jahren von Revell - - Funkfernsteuerung: IR - Funktionen: Sound - mit LED ausgestattet: Ja - Batteriebetrieb: LR6 (nicht im Lieferumfang enthalten) - Altersempfehlung: ab 6 Jahren Achtung! Nicht geeignet für Kinder unter 3 Jahren. Erstickungsgefahr durch verschluckbare Kleinteile.11,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich try und catch verwenden, um Ausnahmen in C++ zu behandeln?
In C++ können Sie try und catch verwenden, um Ausnahmen zu behandeln. Zuerst umschließen Sie den Code, der eine Ausnahme auslösen könnte, mit einem try-Block. Innerhalb des try-Blocks können Sie dann mit Hilfe von throw eine Ausnahme auslösen. Im catch-Block können Sie dann die spezifische Ausnahmeart angeben, die behandelt werden soll, und entsprechenden Code schreiben, um mit der Ausnahme umzugehen. Wenn eine Ausnahme geworfen wird, wird der entsprechende catch-Block ausgeführt. **
-
Worin unterscheiden sich c, c, c und c?
Es tut mir leid, aber ich kann deine Frage nicht beantworten, da du keine spezifischen Begriffe genannt hast. Bitte gib mir mehr Informationen, damit ich dir weiterhelfen kann. **
-
Fragen zu Ragemp JavaScript oder C Development?
Ja, ich kann Ihnen bei Fragen zu Ragemp JavaScript oder C Development helfen. Was genau möchten Sie wissen? **
-
Was ist der Unterschied zwischen "c c c"?
"C c c" ist eine Abfolge von drei Buchstaben, wobei das erste ein Großbuchstabe und die beiden folgenden Kleinbuchstaben sind. Es könnte sich um eine Abkürzung oder ein Akronym handeln, dessen Bedeutung von Kontext abhängig ist. Ohne weitere Informationen ist es jedoch schwierig, den genauen Unterschied zu bestimmen. **
Ähnliche Suchbegriffe für C-C-Catch
-
Seacord, Robert C.: Effective CEffective C , An Introduction to Professional C Programming , > , Erscheinungsjahr: 20200825, Produktform: Kartoniert, Autoren: Seacord, Robert C., Seitenzahl/Blattzahl: 272, Themenüberschrift: COMPUTERS / Programming Languages / C, Keyword: arithmetic;computer systems;writing secure code;learn coding;think like a programmer;debugging;computer science;developer;algorithms;clean code;computer programming;coding;code;C programming book;C programming language;C Programming;C language;c++ programming;writing a c compiler;computers;computer;technology;algorithm;c programming;tech;coding for beginners;computer books;programmer gifts;computer programmer gifts;programming;security;languages;cyber;legal;cryptography;networking;design;script, Fachschema: EDV / Theorie / Software-Entw. / Testmethoden~Englische Bücher / Naturwissenschaften~Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Imprint-Titels: No Starch Press, Warengruppe: HC/Programmiersprachen, Fachkategorie: Softwaretests und Prüfsoftware, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 233, Breite: 179, Höhe: 20, Gewicht: 535, Produktform: Kartoniert, Genre: Importe, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Heller, Joseph: Catch 22Catch 22 , Catch 22, also Falle 22 oder Trick 22- das ist die ebenso irrsinnige wie ausweglose Dienstanweisung für das amerikanische Bombengeschwader, der zufolge Bomberpilot Yossarian nur dann von weiteren Einsätzen verschont bleibt, wenn er als verrückt anerkannt wird. Verrückt aber kann niemand sein, der sich weigern will, immer weitere großenteils sinnlose Einsätze zu fliegen. Also muß Yossarian ebenso wie seine Kameraden weiterfliegen, obwohl er sich die größte Mühe gibt, als verrückt zu erscheinen. Durch scheinbar absurdes Verhalten der militärischen Maschinerie ihre eigene Absurdität zu demonstrieren. Aber die Kriegsmaschinerie, gespeist aus persönlichem Ehrgeiz, Dummheit, Brutalität und Duckmäuserei, erkennt ihren eigenen Irrsinn nicht in dem Spiegel, den Yossarian - im Grunde der einzig Normale unter lauter Verrückten - vorhält. , Bremsbacken > Bremsen & Bremsenteile , Auflage: Neuausgabe., Erscheinungsjahr: 19941001, Produktform: Kartoniert, Autoren: Heller, Joseph, Auflage/Ausgabe: Neuausgabe, Seitenzahl/Blattzahl: 592, Keyword: Alan Arkin; Antikriegsroman; Bomber; Bombergeschwader; John Yossarian; Militär; Normalität; Pianosa; Roman; Verrücktheit, Fachschema: Italien / Roman, Erzählung~Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Satirische Romane und Parodie (fiktional)~Belletristik in Übersetzung, Region: Italien, Warengruppe: TB/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Verlag: FISCHER Taschenbuch, Länge: 192, Breite: 120, Höhe: 38, Gewicht: 427, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Vorgänger EAN: 9783596211128, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 134524120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen C, C++ und C#?
C ist eine Programmiersprache, die sich auf die Grundlagen der Programmierung konzentriert und eine hohe Leistung bietet. C++ baut auf C auf und erweitert es um objektorientierte Programmierung und weitere Funktionen. C# ist eine moderne Programmiersprache von Microsoft, die auf C++ basiert und speziell für die Entwicklung von Windows-Anwendungen entwickelt wurde. C# bietet auch Funktionen für die Entwicklung von Webanwendungen und mobilen Apps. **
-
Was ist der Unterschied zwischen C, C++ und C#?
C, C++ und C# sind alle Programmiersprachen, die auf der ursprünglichen C-Sprache basieren. C ist eine ältere Sprache, die hauptsächlich für systemnahe Programmierung verwendet wird. C++ ist eine Erweiterung von C, die zusätzliche Funktionen wie Klassen und Objekte für die objektorientierte Programmierung bietet. C# ist eine moderne Sprache, die von Microsoft entwickelt wurde und für die Entwicklung von Windows-Anwendungen und Webanwendungen verwendet wird. **
-
Wozu dienen System C und Data D?
Es tut mir leid, aber ich kann die Frage nicht beantworten, da mir keine Informationen über System C und Data D vorliegen. Bitte geben Sie weitere Details, damit ich Ihnen weiterhelfen kann. **
-
Warum heißt hohes C Hohes C?
Hohes C ist ein Markenname für Fruchtsäfte, der seit den 1930er Jahren existiert. Der Name "Hohes C" soll die hohe Qualität und den hohen Gehalt an Vitamin C in den Säften betonen. Die Verwendung des Buchstabens "C" im Namen kann daher als Anspielung auf das Vitamin C interpretiert werden. Darüber hinaus soll der Name auch eine Assoziation mit Frische und Gesundheit hervorrufen. Letztendlich wurde der Name vermutlich gewählt, um die positiven Eigenschaften der Säfte zu kommunizieren und sie von anderen Produkten abzuheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.